
Ishlash vaqtidagi virtualizatsiya
Nomaʼlum dasturlarning bajarilishi izolyatsiyalangan qatlamga yoʻnaltirilib, ehtimoliy zararli taʼsirlar ish muhitidan ajratiladi.
XCITIUM / ZeroDwell™
Nomaʼlum bajariladigan fayllarni tahlil davomida izolyatsiyalangan virtual muhitda ishga tushiring. Ilovalar ishlashda davom etadi, asosiy tizim resurslari esa izolyatsiya chegarasi ortida qoladi.
TEXNOLOGIYA ICHIDA
Nomaʼlum fayl maʼlum signaturaga mos kelmagani uchungina ishonchli hisoblanmaydi. Ishlash vaqtidagi virtualizatsiya Verdict Cloud tasniflashi bilan birgalikda ishlaydi.
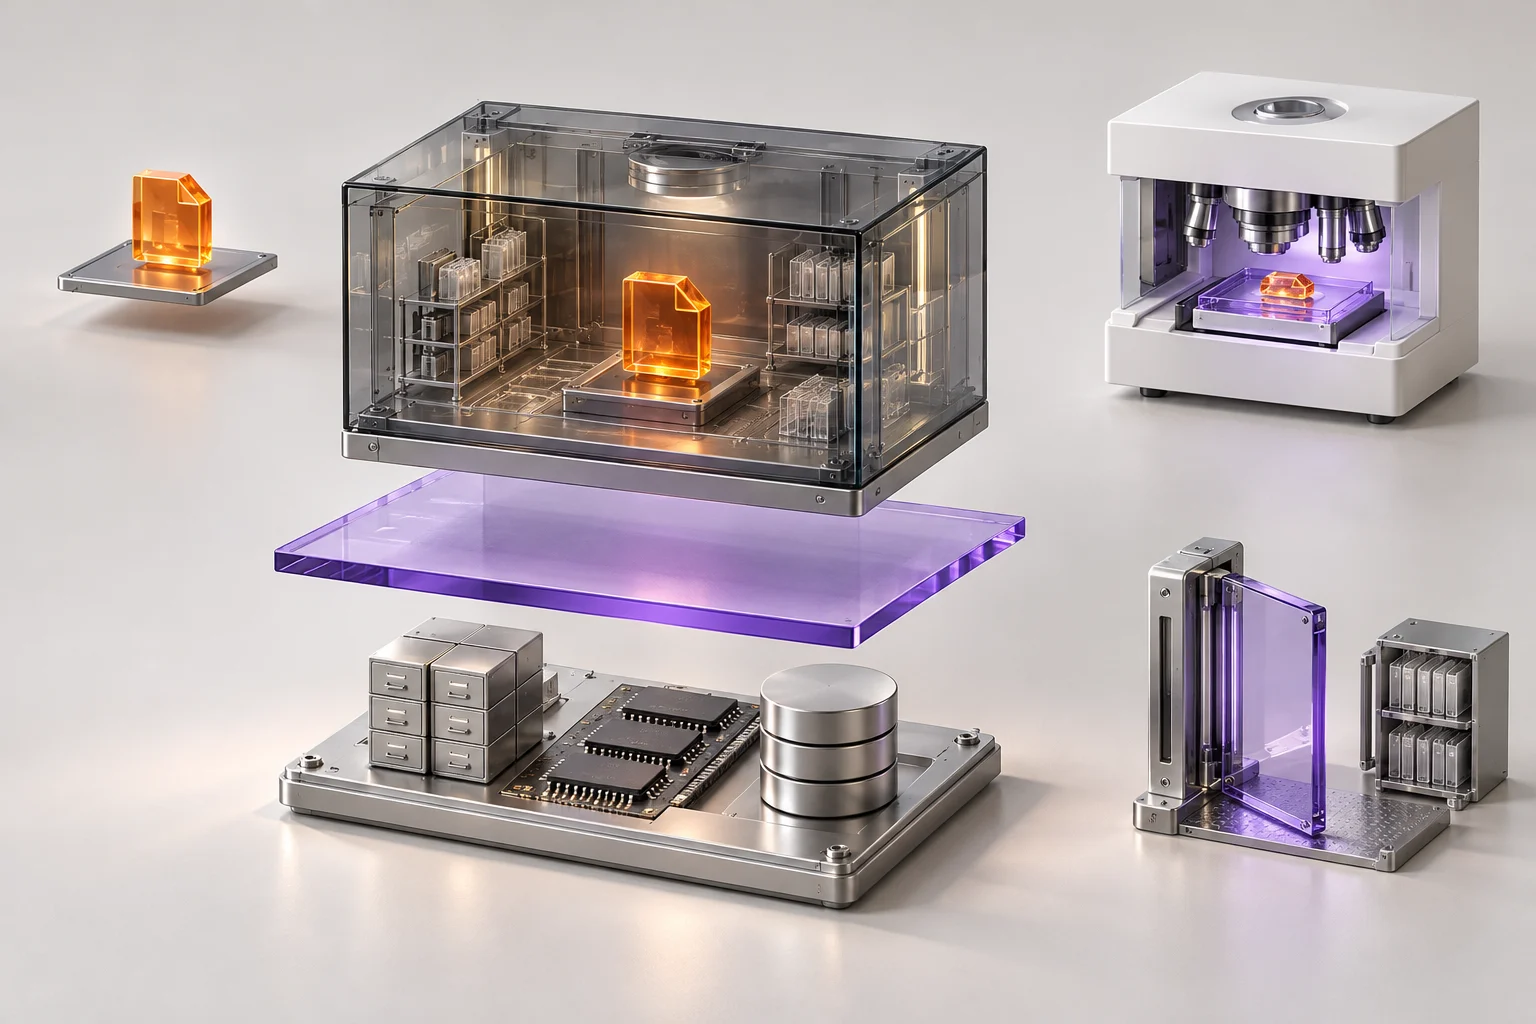
Asosiy tizim: fayllar · reyestr · xotira
Obroʻni tekshirish ishonchli, zararli va hali tasniflanmagan fayllarni ajratadi.
Nomaʼlum → izolyatsiyalangan muhitda ishga tushirishNomaʼlum ilovalar virtual muhitda ishlaydi; ularning fayllar, reyestr va xotira bilan oʻzaro taʼsiri asosiy tizimdan ajratiladi.
Asosiy operatsion tizimdan (OS) ajratilganAvtomatik tahlil, kibertahdidlar haqidagi tahliliy maʼlumotlar va mutaxassis tekshiruvi faylni xatti-harakati va xususiyatlari asosida tasniflashga yordam beradi.
Dalillarga asoslangan tasniflash natijasiTasniflash oxirgi qurilmalar siyosatini belgilashga yordam beradi: ishonchli fayllar odatdagidek ishga tushiriladi, zararli fayllar bloklanadi va ularga qarshi choralar koʻriladi.
Ruxsat berish yoki bloklashXAVFSIZLIK JAMOASI UCHUN
Nomaʼlum dasturlarning bajarilishi izolyatsiyalangan qatlamga yoʻnaltirilib, ehtimoliy zararli taʼsirlar ish muhitidan ajratiladi.
Verdict Cloud avtomatik tahlilni mutaxassislar tajribasi bilan birlashtiradi va tasniflash natijalarini mijoz agentlariga tarqatadi.
Ichki va tashqi tahliliy maʼlumotlar indikatorlarni tekshirish, ogohlantirishlar va bloklash qarorlarini qoʻllab-quvvatlaydi.
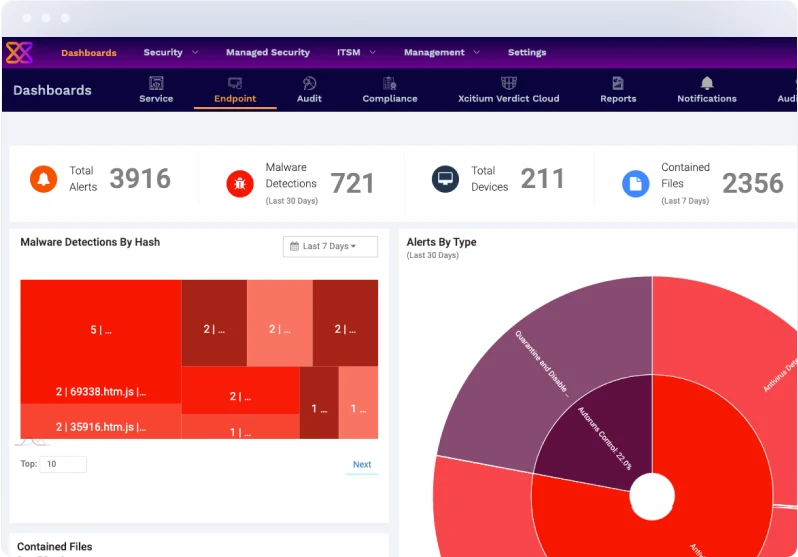
PLATFORMA BILAN TANISHING
Markazlashgan boshqaruv xavfsizlik siyosatlari, oxirgi qurilmalar holati va ogohlantirishlarni yagona ish muhitida birlashtiradi.
Xcitium mahsuloti haqida maʼlumotImkoniyatlar
Xcitium oxirgi qurilmalar himoyasi tarkibida antivirus fayllarni tekshiradi va karantinga oladi, asosiy tizim xavfsizlik devori hamda xavfsizlik profillari esa kiruvchi va chiquvchi trafikni boshqaradi. ZeroDwell nomaʼlum ilovalarning bajarilishini alohida izolyatsiyalangan qatlamga yoʻnaltiradi.
VirusScope jarayonlar xatti-harakatini tekshiradi. Skript tahlili va operatsion tizim faoliyatini kuzatish faylsiz hujum ssenariylarini tekshirish uchun qoʻshimcha signallar beradi; topilmalar oxirgi qurilma hodisalari bilan bogʻlanadi.
Himoya qurilmalarga Client Security agenti orqali oʻrnatiladi. Bulut orqali yetkaziladigan yangilanishlar agentga zararli dastur signaturalari va tasniflash natijalarini olib keladi. EPP va EDR uchun Advanced, boshqariladigan javob choralari uchun Managed va kengaytirilgan qamrov uchun Complete paketlarini solishtiring.
Kibertahdidlar haqidagi ichki va tashqi maʼlumot oqimlari buzib kirish indikatorlari asosida ogohlantirish va bloklashni qoʻllab-quvvatlaydi.
Tashkilotlar kibertahdidlar haqidagi oʻz tahliliy maʼlumotlarini Xcitiumga qoʻshishi va indikatorlardan xavfsizlik siyosatlarida foydalanishi mumkin.
Verdict Cloud fayl obroʻsini baholashga yordam berish uchun jarayon ishga tushirilganda MD5 xeshini tekshiradi.
Verdict Cloud bir nechta AI muhitini mutaxassislar tahlili bilan birlashtiradi. Tasniflash natijalari butun dunyo boʻylab real vaqtda eʼlon qilinadi.
Yondashuvlarni solishtiring
| Eʼtiborga olinadigan jihat | ZeroDwell | EDR |
|---|---|---|
| Asosiy vazifa | Tasniflanmagan bajariladigan faylni tahlil davomida virtual muhitda saqlash. | Oxirgi qurilma hodisalari va telemetriyasi orqali shubhali faoliyatni tekshirish. |
| Asosiy kirish maʼlumotlari | Fayl obroʻsi, ishga tushirish hodisalari, Verdict Cloud va ulangan tahdid maʼlumot oqimlari. | Agent toʻplaydigan jarayon, fayl va xatti-harakat telemetriyasi. |
| Asosiy qaror | Ishonchli, zararli yoki hali nomaʼlum faylga ishga tushirish siyosatini qoʻllash. | Hodisani tasniflash hamda tekshirish va javob choralarini yoʻnaltirish. |
| Ular bir-birini qanday toʻldiradi | Izolyatsiyalangan qatlamda nomaʼlum dasturlarni ishga tushirish xatarini cheklaydi. | Oxirgi qurilma hodisalari konteksti va javob choralari jarayonini taqdim etadi. |
Boshlashdan oldin
Qoʻllab-quvvatlanadigan namunaviy qurilmalar va obroʻsi nomaʼlum boʻlgan, foydalanishga ruxsat etilgan zararsiz sinov faylini tanlang. Ilovalar mosligi, izolyatsiyalangan muhitdagi yozish amallari va undan chiqarish yoki bloklash siyosatini tekshiring. Keyin Verdict Cloud bilan aloqa yoʻq paytdagi ishlashni, MD5 orqali obroʻni tekshirishni va tahdid maʼlumot oqimlarini baholang; ogohlantirish hamda tiklash uchun masʼullarni kelishib oling.
Kerakli ilovalar mosligi saqlangan holda sinov faylining yozish amallari izolyatsiyalangan muhit ichida qoladimi?
Qaysi siyosat xavfsiz deb baholangan faylni odatdagi bajarishga chiqaradi yoki zararli faylni bloklaydi?
Verdict Cloudga ulanib boʻlmaganda bajarish, ogohlantirishlar va jurnalga yozish qanday kechadi?
Tahdid indikatorini bloklash, istisno yaratish yoki qarorni bekor qilishga kim vakolatli?
Qaror qabul qilishdan oldin
Yoʻq. Nomaʼlum bajariladigan ish yuklamalari tahlil davomida izolyatsiyalangan muhitda ishlashi mumkin; bu barcha nomaʼlum fayllarni taqiqlash degani emas.
Yoʻq. ZeroDwell izolyatsiyasi EDR telemetriyasi, tekshirish va javob choralarini toʻldiradi.
ZeroDwell kibertahdidlar haqidagi ichki va tashqi maʼlumot oqimlaridan, shuningdek tashkilotning oʻz indikatorlaridan foydalana oladi.
Jarayon ishga tushirilganda fayl obroʻsini tekshirish uchun MD5 xeshi Verdict Cloudga yuboriladi.
Indikatorlar ogohlantirish va bloklash siyosatlarida ishlatiladi. Istisnolar va qaror qabul qilish vakolati tashkilot qoidalariga boʻysunadi.
Tasniflash natijalari butun dunyo boʻylab real vaqtda eʼlon qilinadi. Muhitingizda ularni qoʻllash aloqa mavjudligiga va sozlangan xavfsizlik siyosatlariga bogʻliq.
Xcitium
Ozarbayjon uchun integratsiyalar, sinov loyihasi doirasi va joriy etish rejasini belgilang.