
Asosiy xulosa
Masʼuliyat chegarasini faqat xizmat nomidan xulosa qilmang. Har bir xizmatda provayder qaysi qatlamlarni ishlatishi va identifikatsiya, maʼlumot hamda ilovalarda siz nimani sozlashingiz yoki himoyalashingiz kerakligini qayd eting.
Bulut infratuzilmasi qatlamlari
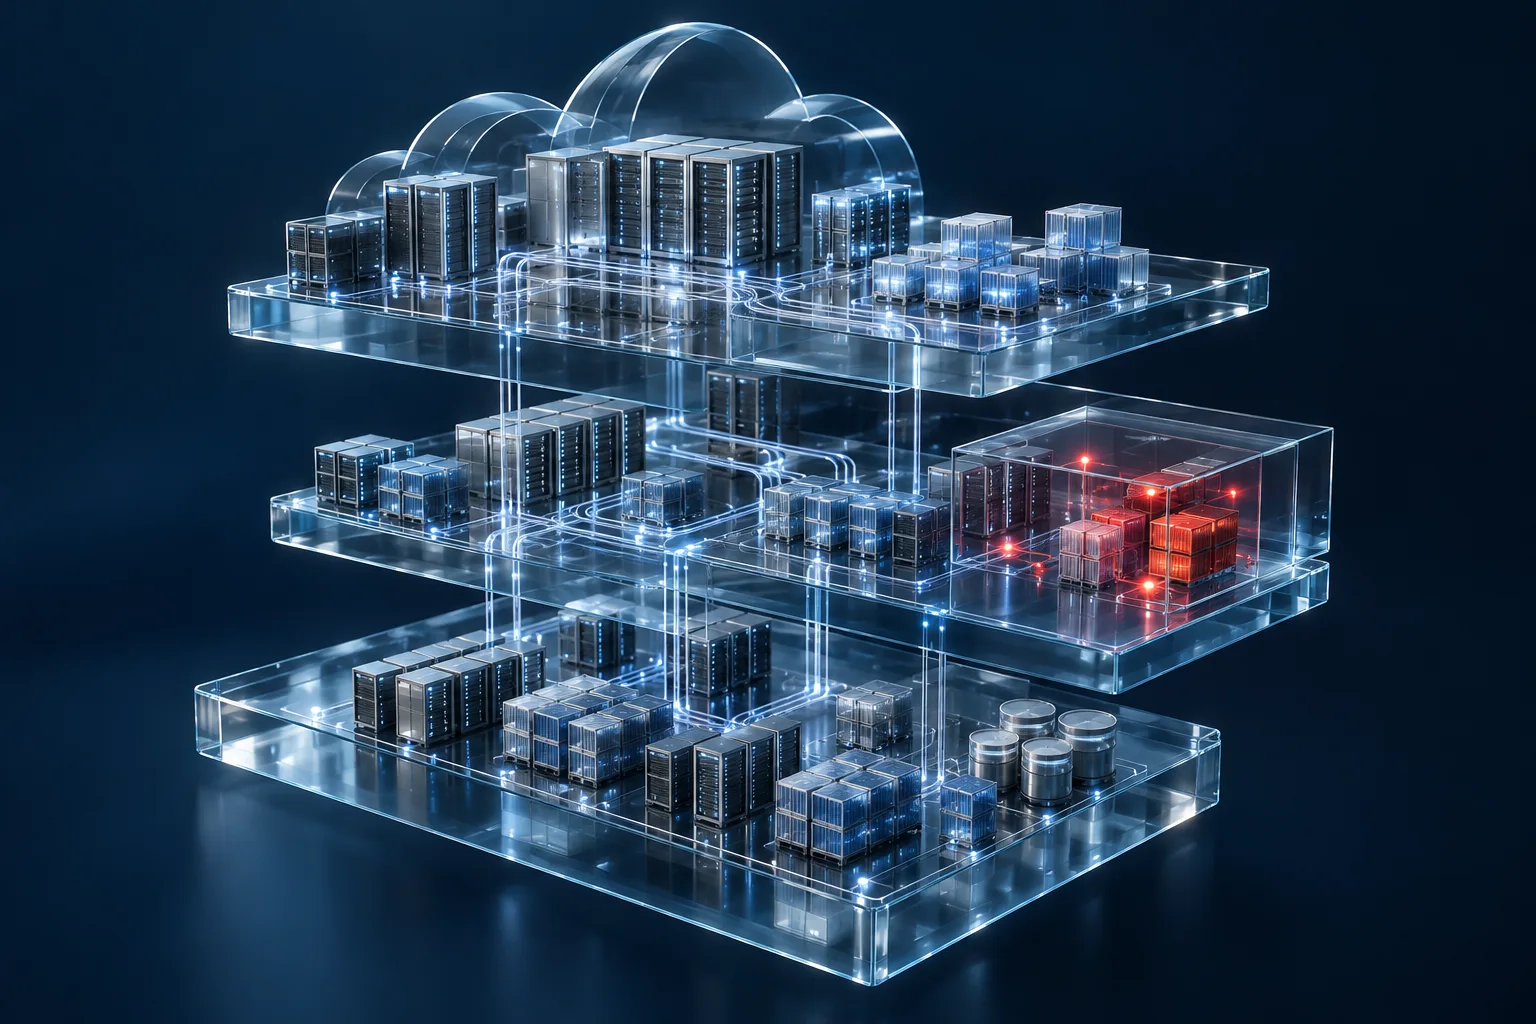
Bulut xizmati jismoniy hisoblash, saqlash va tarmoq vositalarida ishlaydi. Virtualizatsiya bu resurslarni virtual mashinalar va boshqa xizmatlar sifatida taqdim etadi; boshqaruv va orkestratsiya ularni ajratadi, sozlaydi va koʻlamini oʻzgartiradi. Ilovalar shu qatlamlar ustida ishlaydi, foydalanuvchilar esa internet yoki xususiy ulanishlar orqali kiradi.
Hisoblash
Virtual mashinalar, konteynerlar va serversiz funksiyalar ilovalarni ishga tushiradi.
Saqlash va maʼlumotlar
Obyekt, blok va fayl saqlash turli ish yuklamalariga xizmat qiladi; zaxira nusxalar uchun alohida reja kerak.
Tarmoq va boshqaruv
Virtual tarmoqlar, siyosatlar va avtomatlashtirish xizmatlarni bogʻlaydi hamda oʻzgarishlarni takrorlanadigan qiladi.
Joriy etish modellarini taqqoslang
Joriy etish modeli infratuzilma kimga ajratilgani va qayerda ishlashini ifodalaydi. U xizmat modelidan alohida: tashkilot ommaviy, xususiy yoki birlashtirilgan muhitlarda turli xizmat modellaridan foydalanishi mumkin.
Ommaviy bulut
Provayder mantiqiy ajratish orqali umumiy jismoniy infratuzilmada koʻp mijozga xizmat qiladi. U boshqariladigan quvvat va koʻlamni beradi, lekin sozlash va identifikatsiya nazoratlari muhimligicha qoladi.
Xususiy bulut
Muhit bitta tashkilotga ajratiladi va uning oʻzida yoki provayderda joylashishi mumkin. U koʻproq nazorat tanlovlarini berishi, shu bilan birga tashkilotning operatsion va xarajat masʼuliyatini oshirishi mumkin.
Gibrid va koʻp bulutli muhit
Gibrid model xususiy muhitlarni ommaviy bulut bilan bogʻlaydi; koʻp bulutli model bir nechta provayderdan foydalanadi. Ikkalasi moslashuvchanlik berishi mumkin, ammo identifikatsiya, jurnallash, tarmoq va siyosat nazoratlari barcha muhitlarda ishlashi kerak.
IaaS, PaaS va SaaS: kim nimani boshqaradi
Xizmat modeli provayder qaysi texnik qatlamlarni ishlatishi va qaysilari mijoz nazoratida qolishini koʻrsatadi. Bu yoʻnalish beradi; aniq vazifalar xizmat va uning sozlamalariga bogʻliq.
| Model | Odatda provayder boshqaradi | Odatda mijoz boshqaradi | Odatdagi qoʻllanish |
|---|---|---|---|
| IaaS | Jismoniy uskunalar, gipervizor va virtual resurslarni ajratish. | Mehmon OT, yamoqlash, tarmoq qoidalari, ilovalar, identifikatsiya va maʼlumotlar. | Mavjud ilovani VMda ishga tushirish; veb hosting, sinov va tiklash muhitlari uchun moslashuvchan quvvat. |
| PaaS | Infratuzilma, operatsion tizim, bajarilish muhiti va boshqariladigan platforma qismlari. | Ilova kodi, maʼlumotlar, foydalanuvchi va ruxsatlar, ilova sozlamalari hamda chiqarish jarayoni. | Platforma vositalari, boshqariladigan bajarilish muhitlari va CI/CD bilan API hamda ilovalar yaratish; OT nazorati va koʻchirish ehtiyojlarini oldindan tekshiring. |
| SaaS | Ilova va u ishlaydigan platforma. | Hisoblar, kirish siyosatlari, maʼlumot tasnifi va ulashish, qurilmalar va foydalanish siyosatlari. | Tayyor pochta, hamkorlik yoki CRM ilovasidan foydalanish. |
Umumiy xavfsizlik masʼuliyatini qoʻllang
Provayder odatda oʻz maʼlumot markazlari va xizmat ishlaydigan asosiy infratuzilmani himoya qiladi. Mijozlar xizmat sozlamalariga koʻra oʻz maʼlumotlari, hisoblari, kirishlari, ilovalari va boshqaradigan operatsion tizimlarini himoya qiladi. PaaS va SaaS koʻproq texnik ishni provayderga oʻtkazadi, lekin mijozlar hanuz maʼlumot va kirishni boshqaradi. Aniq vazifalar uchun mahsulot hujjatlarini tekshiring.
Xizmat masʼulini tayinlang
Har bir hisob, xizmat va ish yuklamasi uchun texnik va biznes masʼulini belgilang. Provayder nazoratlaridan qaysi dalillar kerakligi va oʻz nazoratlaringizni qanday tekshirishingizni hal qiling.
Kirish va maʼlumotlarni boshqaring
Eng kam imtiyoz bering, yuqori vakolatli hisoblarni himoyalang, ommaviy ulashishni koʻrib chiqing, maʼlumot sezgirligiga qarab shifrlash va zaxiralarni rejalashtiring.
Har bir xizmatni koʻrib chiqing
EC2 kabi IaaS misolida mijoz mehmon OT, ilova va tarmoq qoidalarini boshqaradi. S3 kabi boshqariladigan xizmatda provayder platformaning koʻproq qismini ishlatadi, mijoz esa maʼlumot, ruxsat va ulashishni sozlaydi. Bu misollar xizmat shartlari va sozlama tafsilotlari oʻrnini bosmaydi.
Asosiy AWS xizmatlari xaritasi
AWS hisoblash, saqlash, maʼlumotlar bazasi, identifikatsiya va tarmoq xizmatlarini birlashtiradi. Nomlarni yodlashdan koʻra, xizmat qaysi resursni ishlatishi va sozlash masʼuliyati qayerda qolishini tushuning.
Amazon EC2
Ilovalar uchun virtual serverlar. Mijoz mehmon OT, dastur yamoqlari, ilovalar va xavfsizlik guruhlarini boshqaradi.
Amazon S3
Obyekt saqlash. Mijoz obyekt ruxsatlari, bucket siyosatlari, maʼlumot tasnifi va mos shifrlash variantlarini sozlaydi.
Amazon RDS
Boshqariladigan relyatsion maʼlumotlar bazasi xizmati. U ayrim operatsion ishlarni kamaytirishi mumkin; mijoz hanuz maʼlumot, kirish, tarmoqdagi joylashuv va ilova ulanishlarini boshqaradi.
AWS IAM va Amazon VPC
IAM identifikatorlar va ruxsatlarni boshqaradi; VPC mantiqiy ajratilgan tarmoqni taʼminlaydi. Mijozlar siyosatlar, yoʻnalishlar va resurslarga kirishni sozlaydi.
Integratsiya va aloqa platformalari
Platforma xizmatini ilova vazifasiga qarab tanlang. Aloqa APIlari va tizimlararo integratsiya turli maqsadlarga xizmat qiladi.
CPaaS · Aloqa APIlari
APIlar orqali ilovaga ovoz, video va xabar almashishni qoʻshadi. Mijoz foydalanuvchi kirishi, maʼlumot oqimlari va ilova mantiqini boshqaradi.
iPaaS · Tizim integratsiyasi
Bulut va mahalliy ilovalar, maʼlumotlar hamda jarayonlarni bogʻlaydi. Integratsiya hisobi ruxsatlari, uzatiladigan maʼlumot va oqim ishlamasa qayta urinish xatti-harakatini belgilang.