
Asosiy xulosa
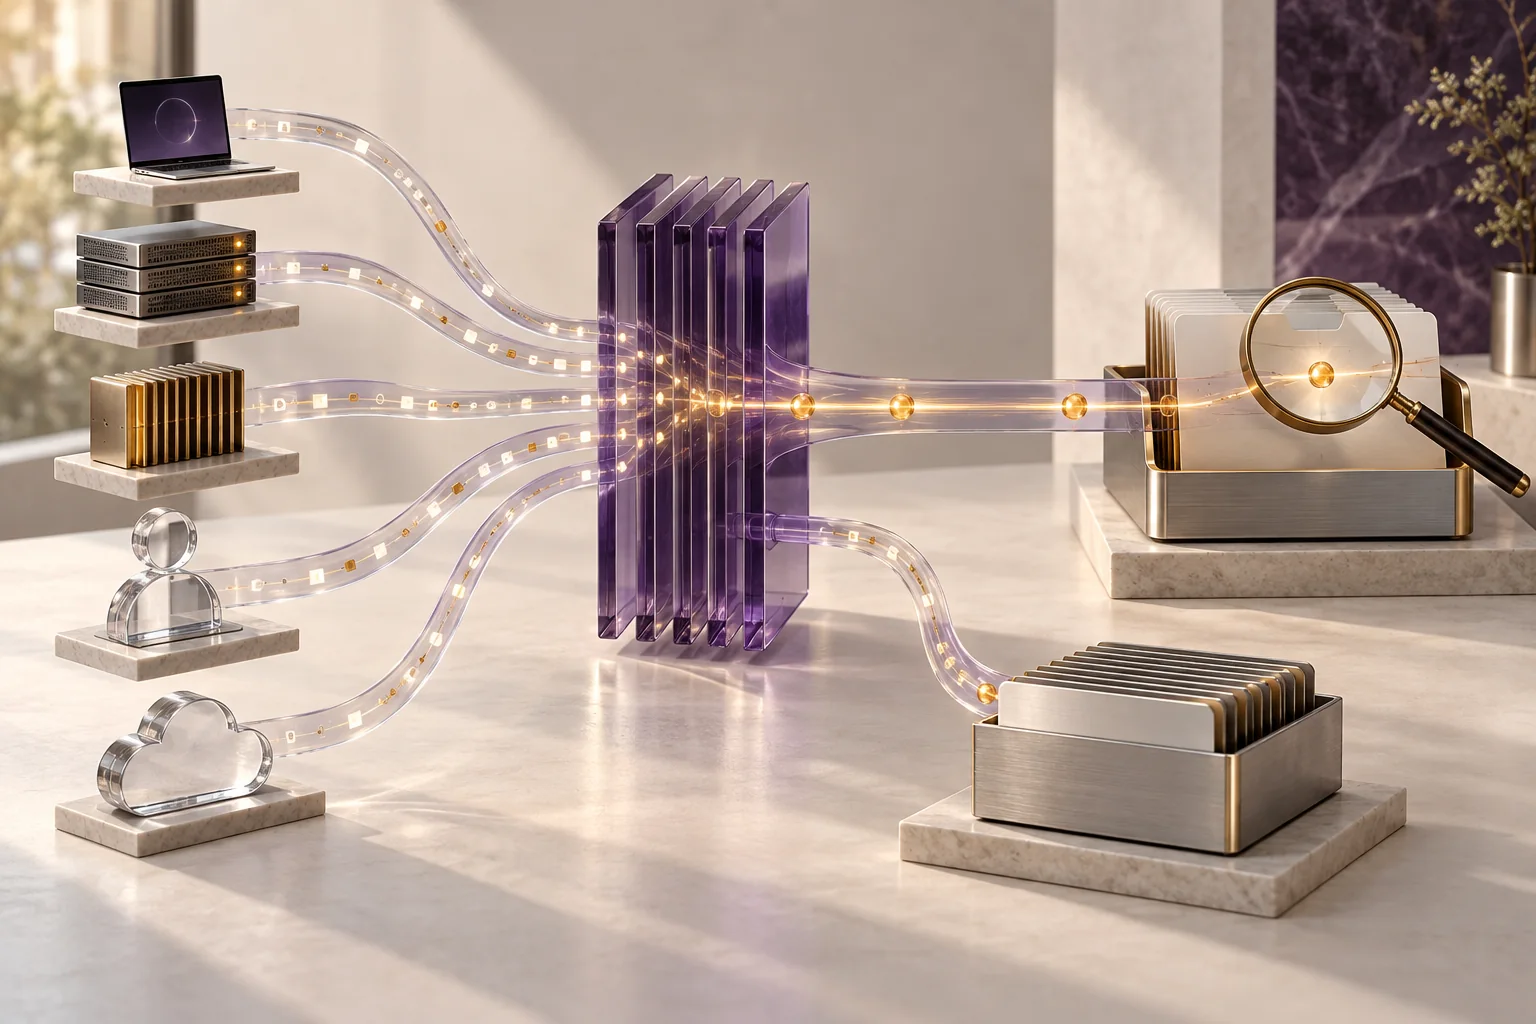
SIEM sozlangan manbalardan hodisalarni yigʻadi, maydonlarni moslaydi, qoida va tahlil orqali bogʻlaydi, tekshiruv uchun ogohlantirish va kontekst beradi.
SIEM nimani anglatadi
SIEM xavfsizlik axboroti va hodisalarini boshqarishni anglatadi hamda xavfsizlik axborotini boshqarish (SIM) va xavfsizlik hodisalarini boshqarishni (SEM) birlashtiradi. U dasturlar, qurilmalar, tarmoqlar, serverlar va xavfsizlik vositalaridan jurnallar hamda hodisa maʼlumotlarini markazlashtiradi. Maqsadi saqlashdan kengroq: maʼlumotni qidiriladigan va solishtiriladigan qilish, ehtimoliy tahdidlarni aniqlash va jamoa tekshira oladigan signallar berish. SIEM manba va integratsiya talablariga qarab mahalliy yoki bulut xizmati sifatida joriy etilishi mumkin.
Maʼlumot manbalari va koʻrinuvchanlik
Manbalar tarmoqlararo ekranlar, antivirus, IDS, autentifikatsiya tizimlari, operatsion tizimlar, domen kontrollerlari, serverlar, ilovalar, tarmoq infratuzilmasi va oxirgi qurilmalarni oʻz ichiga olishi mumkin. Bulut resurslari, elektron pochta va ilova faoliyati ham ulanishi mumkin. Qamrov haqiqiy integratsiyalar va yuborilgan hodisalarga bogʻliq; SIEM oʻrnatish har bir qurilma yoki xavfsizlik signalini avtomatik koʻrinadigan qilmaydi. Markaziy koʻrinish tahlilchilarga turli tizim maʼlumotlarini yagona jarayonda tekshirish va tarmoq faoliyatini kontekstda koʻrishga yordam beradi.
Yigʻish, tasniflash va normallashtirish
Bu turli tizim yozuvlarini solishtirish, foydalanuvchi yoki vaqt oraligʻi atrofida aloqalarni qidirish imkonini beradi. Manba formatlari, maydonlarni moslash va yetkazishdagi boʻshliqlar natija sifatiga taʼsir qiladi.
Yigʻish
Jurnallar va hodisalar avval turli manbalardan yigʻiladi, keyin qidiriladigan shaklga qayta ishlanadi.
Tasniflash
Toifalar muvaffaqiyatsiz kirishlar, zararli dastur faoliyati, reklama dasturlari va boshqa hodisa sinflarini guruhlashi mumkin.
Normallashtirish
Normallashtirish vaqt, foydalanuvchi, IP manzil, hodisa turi va natija maydonlarining nomlari hamda formatlarini moslashtiradi.
Bogʻliqliklar, xatar va ogohlantirishlar
Bogʻlash qoidalari, statistika va tahlil hodisalar oʻrtasidagi ehtimoliy aloqalarni qidiradi. Masalan, ilovaga ketma-ket oʻnta muvaffaqiyatsiz kirish pastroq ustuvorlikdagi shubhali faoliyat sifatida belgilanishi mumkin, chunki foydalanuvchi parolni xato yozgan boʻlishi mumkin. Qisqa vaqtdagi yuzta muvaffaqiyatsiz urinish qoidalarga qarab ehtimoliy toʻliq saralash urinishi sifatida yuqoriroq ustuvorlik olishi mumkin. Bu sonlar universal chegaralar emas, misollardir. Tahlilchilar signalni manba ishonchliligi, hisob roli, muvaffaqiyatli kirishlar, qurilma va tarmoq konteksti bilan tekshiradi. SIEM ogohlantirishi sozlangan qoidalarga amal qiladi; ogohlantirishning oʻzi hodisani tasdiqlamaydi.
Tahdid konteksti va tekshiruv
Bogʻlash maʼlum indikatorlarga moslik, bazaviy holatdan chetlangan xatti-harakat va alohida koʻrilganda aloqasiz tuyuladigan hodisalar ketma-ketligini ochishi mumkin. Kibertahdidlar haqidagi tahliliy maʼlumotlar maʼlum buzilish indikatorlari (IOC), hujumchi taktikasi, usullari va tartiblari (TTP) hamda boshqa manbalar kontekstini qoʻshishi mumkin. SIEM konteksti bulut, pochta, ilova va qurilma faoliyati, yonlama harakat va buzilgan hisob belgilarini oʻz ichiga olishi mumkin. Jamoalar hodisa vaqt chizigʻini tuzish, ehtimoliy taʼsirni baholash va keyingi amalni hal etish uchun jurnallar, ogohlantirishlar va boshqa dalillarni koʻrib chiqadi. Aniqlash ulangan telemetriya, tahlil, qoidalar va jamoa jarayonlariga bogʻliq.
Asosiy imkoniyatlar va ish jarayoni
SIEM platformalari xavfsizlik monitoringi, tahdidni aniqlash, jurnal yigʻish va normallashtirish, xabarnomalar, hodisa boshqaruvi va raqamli tekshiruvni qoʻllab-quvvatlashi mumkin. Ayrimlari ogohlantirishlarni topshiriq yoki holat boshqaruviga yoʻnaltiradi; tayinlangan jamoa tekshiradi, keyingi amallarni hal qiladi va natijani qayd etadi. Oldindan tasdiqlangan takrorlanuvchi qadamlar avtomatik ishlashi, boshqa amallar esa tahlilchi qarorini talab qilishi mumkin. Manbalar, qoidalar va integratsiyalarga sozlash hamda natija nazorati kerak.
Foydalanish va hisobot
Markaziy hodisa arxivi avvalgi hodisalarni koʻrib chiqish, yangi ogohlantirishlarni tekshirish va xavfsizlik qoidalarini takomillashtirishga yordam berishi mumkin. Hisobot va eksportlar audit ishlari uchun yozuvlarni tartiblaydi; ayrim mahsulotlar HIPAA, GDPR va PCI-DSS kabi tizimlar uchun shablonlar beradi. Tashkilot talab tatbiq etilishi va bajarilganini alohida aniqlashi kerak. SIEM yigʻish va tahlilni qurilmalar hamda tarmoqlar boʻyicha kengroq koʻrinishda birlashtirishi ham mumkin. Markaziy qidiruv har bir tizimni alohida tekshirish zaruratini kamaytirib, tahlilchilarga yuqoriroq ustuvorlikdagi ogohlantirishlarni tekshirish uchun koʻproq vaqt berishi mumkin. Natijalar maʼlumot toʻliqligi, saqlash siyosati va hisobot sozlamalariga bogʻliq.
Joriy etish va tanlash mezonlari
SIEM maqsadi, jamoa malakasi, kundalik ish yuki va byudjetni kengaytirish rejasi bilan birga baholang. Zarur manba va hodisa sinflari, formatlar, maydon moslashuvi, saqlash muddatlari, ogohlantirish chegaralari va tekshiruvga javobgar tahlilchi yoki jamoani belgilang. Bulut va mahalliy joriy etishni integratsiyalar, maʼlumot oqimi, amaliy model va tegishli talablar boʻyicha solishtiring. Veb serverlar, autentifikatsiya tizimlari va infratuzilma qurilmalariga ulanish, maydon ajratish va oʻzgartirishni sinang. Oʻz maʼlumotlaringizda qoidalar va xabarnomalarni, masalan Slack orqali, shuningdek integratsiyalar, miqyos va amalga oshirish yordamini namoyish eting; Slack SIEMning ajralmas funksiyasi emas, faqat misoldir. Koʻp manbada joriy etish boshlangʻich va davomiy resurslarni talab qiladi, shuning uchun har kuni ogohlantirishlarni koʻra oladigan xodimlarni rejalang.