
Asosiy xulosa
Maʼlumot manbalari, qoida sifati va tekshirish masʼuliyatini birga rejalang.
IDS: tanlangan sensorlar signallari
IDS tarmoq paketlari yoki xost hodisalarini imzo, qoida yoki anomaliya belgilari bilan solishtirishi mumkin. Koʻrinishi sensor joylashuvi va sozlamasi bilan cheklangan. IDS ogohlantirishi tahlilchiga signal beradi; oʻzi butun muhitni tekshirmaydi.
SIEM: manbalarni yigʻish va bogʻlash
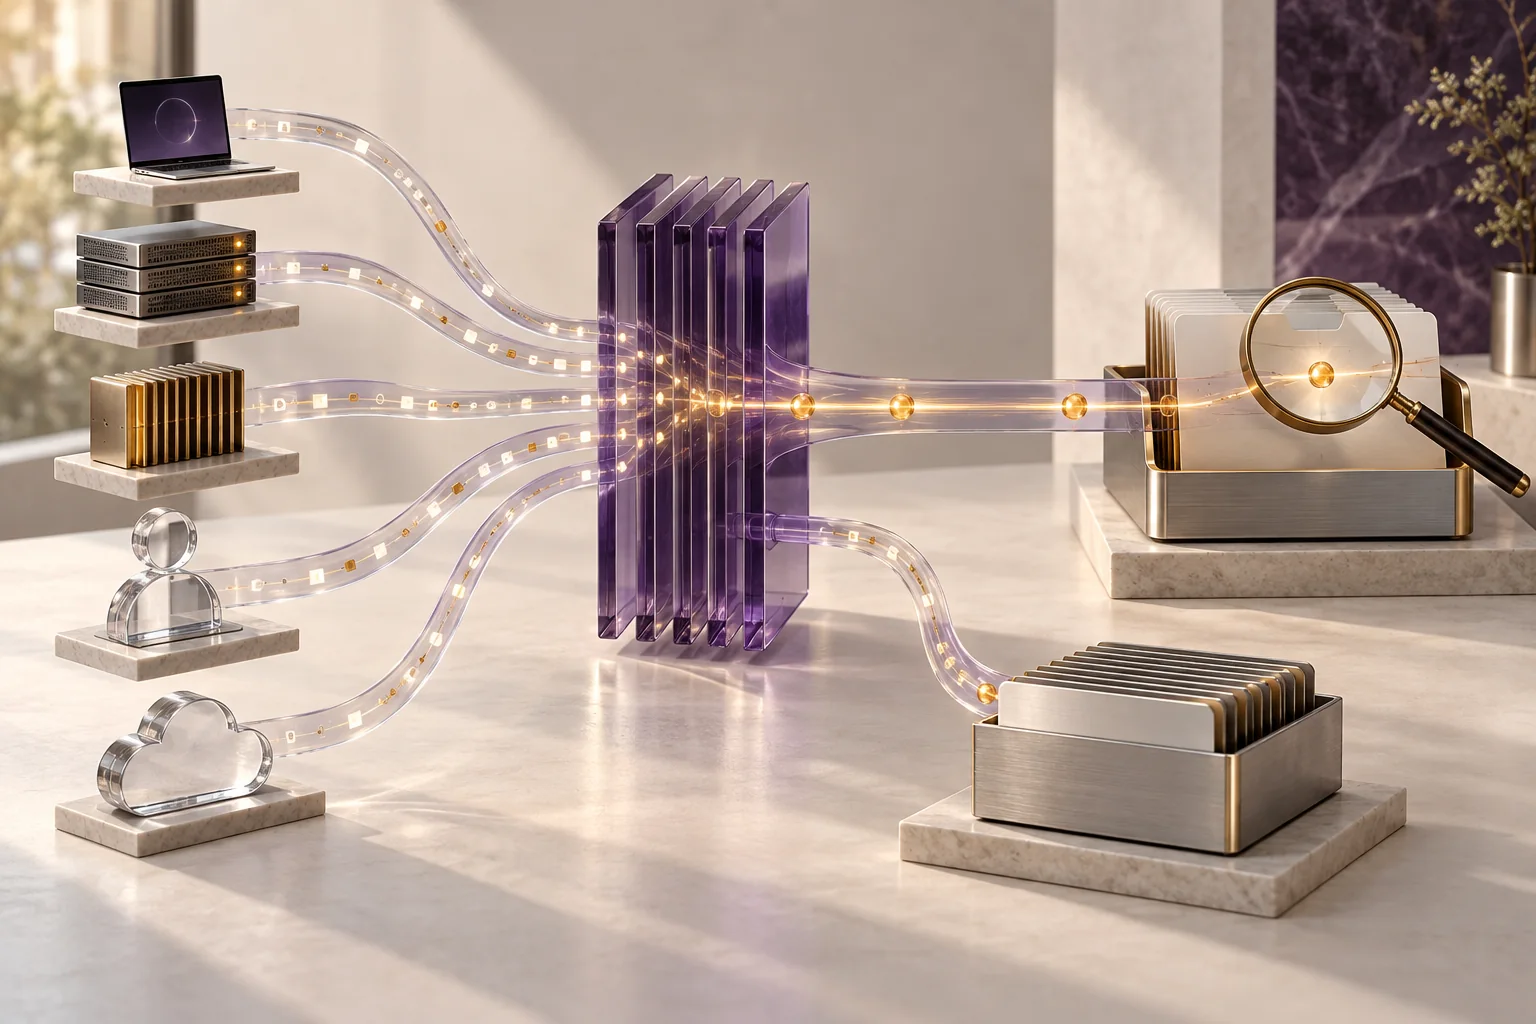
SIEM ekran, shaxs, qurilma, server va bulut tizimi jurnallarini qabul qilishi, bir shaklga keltirishi, saqlashi va bogʻlashi mumkin. Sifat vaqt sinxronligi, tahlil qilish, saqlash va foydali aniqlash mantiqiga bogʻliq. Koʻproq jurnal avtomatik yaxshiroq aniqlash emas; manba holati, hodisa yetkazish toʻliqligi va shovqinni boshqaring.
| Mezon | IDS | SIEM |
|---|---|---|
| Kirish maʼlumoti | Sensor trafiki yoki xost hodisalari | Sozlangan manbalar jurnallari |
| Natija | Bostirib kirish ogohlantirishi | Bogʻlangan hodisa konteksti |
| Cheklov | Sensor joylashuvi | Manba toʻliqligi, tahlil va vaqt |
| Javob | Tahlilchiga eskalatsiya | Jarayon va vakolatli vositalar; faqat qabul qilish javobni bajarmaydi |
IDS va SIEMni birga ishlating
IDS ogohlantirishini SIEMga yuborib, shaxs, qurilma va ilova hodisalari bilan bogʻlang. Takroriy signallarni birlashtirish va ustuvorlik, saralash, eskalatsiya hamda yopish masʼullarini belgilang. Sensor holati, jurnalning oʻz vaqtida yetishi va sinov hodisalariga qarshi aniqlashni muntazam tekshiring.